API कुंजियाँ, सीमाएँ और CORS
साझेदारों और ऐप्स को उनकी अपनी कुंजियाँ दें, दर सीमाएँ और अनुमत ऑरिजिन सेट करें, और हर दिन का उपयोग व क्रेडिट देखें।
अपडेट किया गया: 25 अक्टूबर 2026
प्रकाशित API, Craftkite गेटवे के पीछे रहती है। गेटवे कॉल करने वाले की कुंजी और स्कोप जाँचता है, सीमाएँ और CORS लागू करता है, और उसके बाद ही हस्ताक्षरित पहचान के साथ अनुरोध आपकी API तक पहुँचाता है।
उपभोक्ता और कुंजियाँ
API टैब में उपभोक्ता खोलें, एक उपभोक्ता (साझेदार, ऐप, ग्राहक) जोड़ें और उसके प्रति सेकंड अनुरोध और प्रति दिन अनुरोध सेट करें। टेस्ट कुंजी या लाइव कुंजी बनाएँ: यह एक बार दिखती है — उसी समय कॉपी करें; Craftkite केवल फ़िंगरप्रिंट रखता है। कॉल करने वाले इसे Authorization: Bearer ak_live_… या X-API-Key में भेजते हैं। रद्द करें से कुंजी तुरंत बंद हो जाती है।
CORS और API संदर्भ
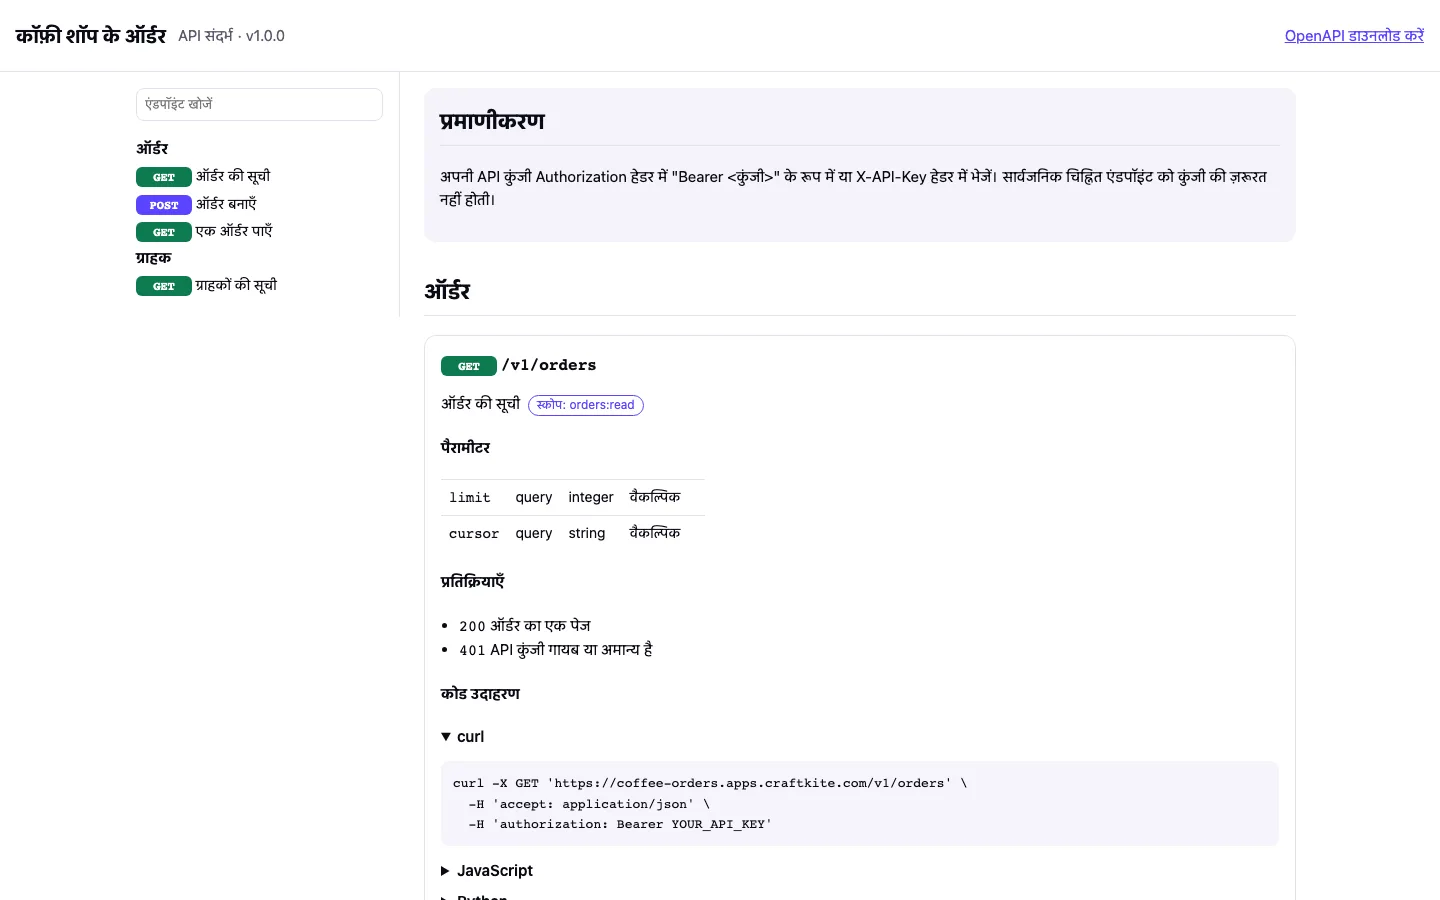
सेटिंग में उन साइटों के अनुमत ऑरिजिन लिखें जिनके ब्राउज़र API को कॉल कर सकते हैं; * को कुकी के साथ नहीं जोड़ा जा सकता। चुनें कि /docs पर संदर्भ सबके लिए खुला हो, केवल कुंजी के साथ हो या बंद हो।
उपयोग, क्रेडिट और नए संस्करण
उपयोग में हर दिन और हर उपभोक्ता के अनुरोध, सर्वर त्रुटियाँ और प्रतिक्रिया समय दिखते हैं। गेटवे से गुज़रने वाले अनुरोधों पर क्रेडिट तालिका में दी गई अनुरोध संख्या पर एक क्रेडिट लगता है, जो दिन में एक बार दर्ज होता है। प्रकाशित करने से पहले Craftkite नए संस्करण की तुलना लाइव संस्करण से करता है: मौजूदा उपभोक्ताओं को तोड़ने वाले बदलाव (हटाया गया एंडपॉइंट या फ़ील्ड, नया अनिवार्य फ़ील्ड) आपकी पुष्टि माँगते हैं, और /v2 पथ सुझाया जाता है।