Chaves de API, limites e CORS
Dê a parceiros e apps as próprias chaves, defina limites de taxa e origens permitidas e veja o uso e os créditos por dia.
Atualizado em 25 de outubro de 2026
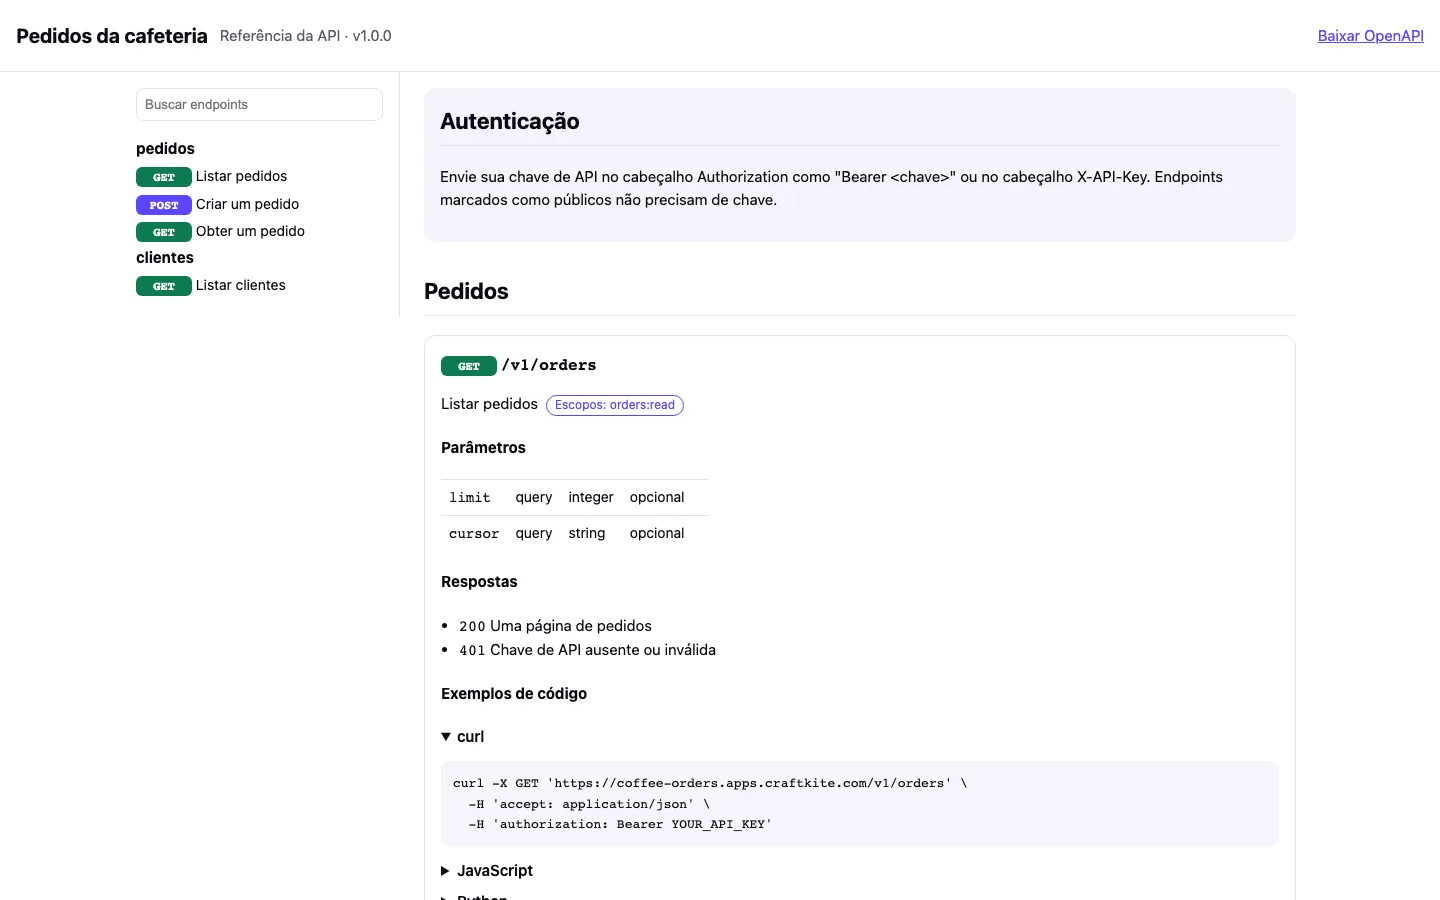
Uma API publicada fica atrás do gateway da Craftkite. Ele confere a chave e os escopos de quem chama, aplica limites e CORS e só então repassa a requisição à sua API com uma identidade assinada.
Consumidores e chaves
Na aba API, abra Consumidores, adicione um consumidor (um parceiro, um app, um cliente) e defina as requisições por segundo e requisições por dia. Crie uma chave de teste ou uma chave de produção: ela aparece uma vez — copie nesse momento; a Craftkite guarda só uma impressão digital. Quem chama a envia como Authorization: Bearer ak_live_… ou X-API-Key. Revogar interrompe uma chave na hora.
CORS e a referência da API
Em Configurações, liste as origens permitidas dos sites cujos navegadores podem chamar a API; * não pode ser combinado com cookies. Escolha se a referência em /docs é aberta a todos, só com chave ou desativada.
Uso, créditos e novas versões
Uso mostra requisições, erros do servidor e tempos de resposta por dia e por consumidor. Requisições pelo gateway custam um crédito a cada quantidade de requisições da tabela de créditos e são lançadas uma vez por dia. Antes de publicar, a Craftkite compara a nova versão com a publicada: mudanças que quebram consumidores atuais (um endpoint ou campo removido, um novo campo obrigatório) exigem sua confirmação, e um caminho /v2 é sugerido.