Claves de API, límites y CORS
Da a socios y apps sus propias claves, define límites de tasa y orígenes permitidos y consulta el uso y los créditos por día.
Actualizado el 25 de octubre de 2026
Una API publicada está detrás de la pasarela de Craftkite. Comprueba la clave y los permisos de quien llama, aplica los límites y el CORS y solo entonces pasa la solicitud a tu API con una identidad firmada.
Consumidores y claves
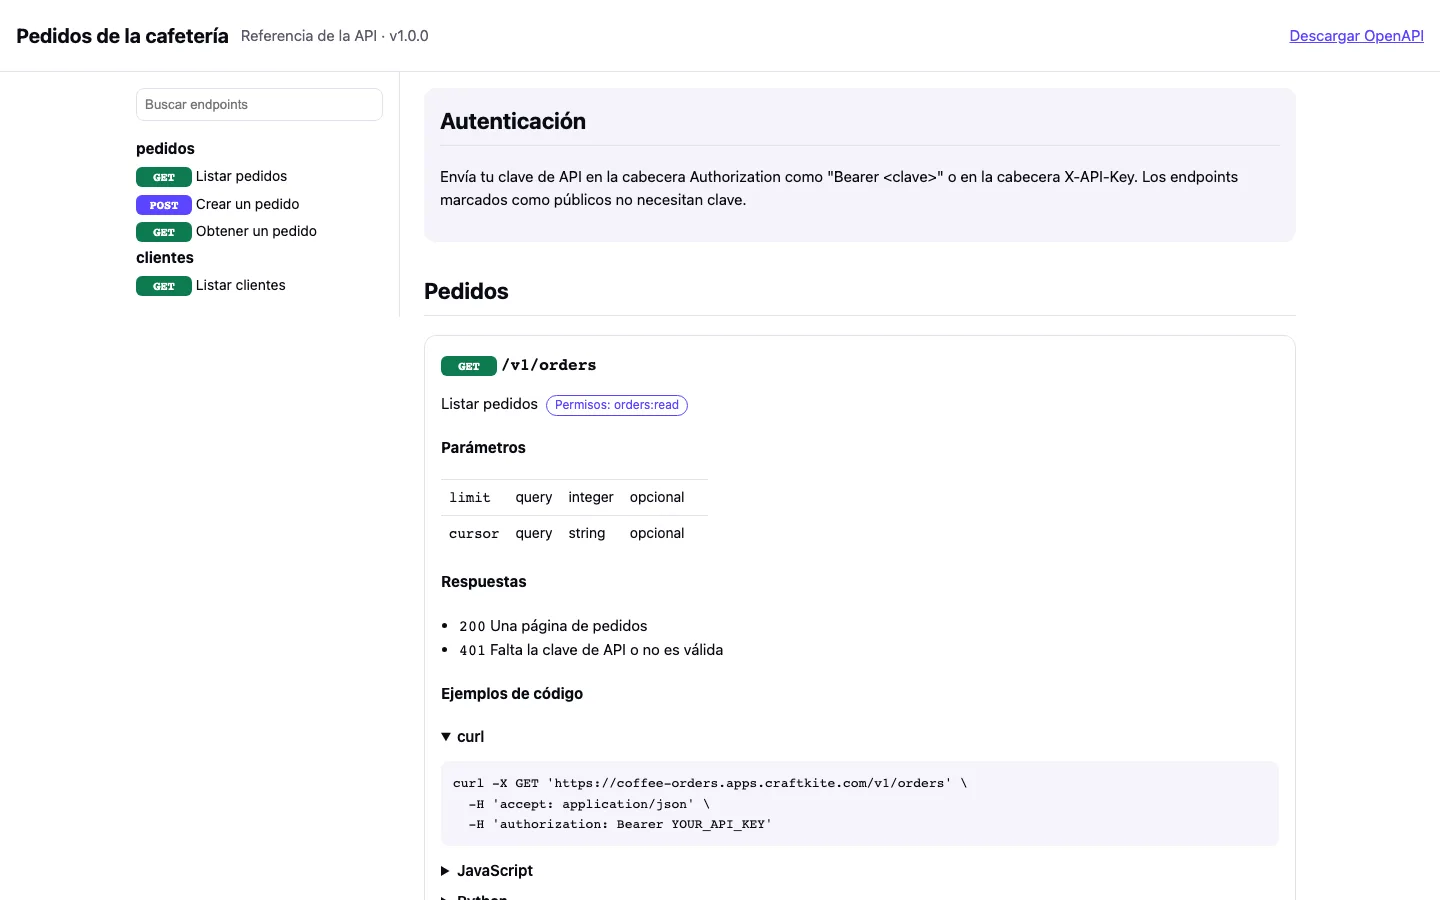
En la pestaña API abre Consumidores, añade un consumidor (un socio, una app, un cliente) y define sus solicitudes por segundo y solicitudes por día. Crea una clave de prueba o una clave en producción: se muestra una vez, así que cópiala entonces; Craftkite solo guarda una huella. Quien llama la envía como Authorization: Bearer ak_live_… o X-API-Key. Revocar detiene una clave al instante.
CORS y la referencia de la API
En Ajustes, enumera los orígenes permitidos de los sitios cuyos navegadores pueden llamar a la API; * no se puede combinar con cookies. Elige si la referencia en /docs está abierta a todos, solo con clave o desactivada.
Uso, créditos y versiones nuevas
Uso muestra solicitudes, errores del servidor y tiempos de respuesta por día y por consumidor. Las solicitudes a través de la pasarela cuestan un crédito por la cantidad de solicitudes de la tabla de créditos y se registran una vez al día. Antes de publicar, Craftkite compara la versión nueva con la publicada: los cambios que rompen a los consumidores actuales (un endpoint o campo eliminado, un campo obligatorio nuevo) necesitan tu confirmación y se sugiere una ruta /v2.