Análisis de seguridad de tu app
Revisa gratis el código de tu app en busca de errores de seguridad comunes, entiende cada hallazgo y deja que Craftkite lo corrija como un cambio normal.
Actualizado el 22 de octubre de 2026
Cualquier app que crea Craftkite se puede analizar en busca de los errores de seguridad que más dañan a las apps reales. El análisis lee el código de la versión actual; nunca ejecuta ni cambia tu app y no cuesta nada.
Analiza tu app
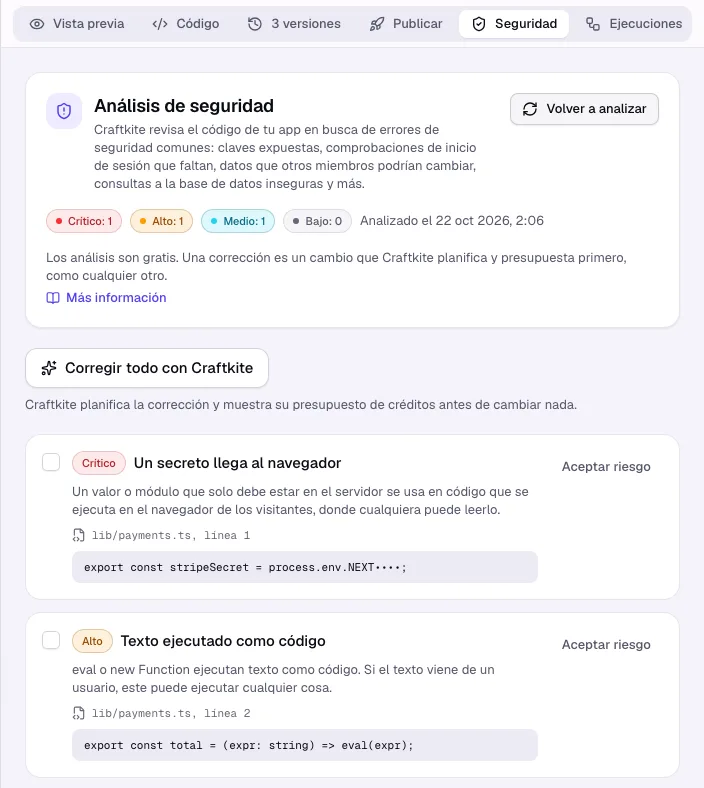
- Abre tu proyecto y la pestaña Seguridad.
- Haz clic en Analizar ahora (o Volver a analizar). El resultado aparece en un momento, agrupado por gravedad: Crítico, Alto, Medio y Bajo.
- Cada hallazgo explica con palabras sencillas qué está mal y muestra el archivo, la línea y la propia línea de código. Las claves del código aparecen ocultas.
La app cambió después de este análisis significa que hay una versión más nueva: vuelve a analizarla para revisarla.
Qué busca el análisis
- Claves reales, contraseñas y tokens escritos en el código, y secretos que llegan al navegador.
- Rutas y acciones de servidor que cambian datos sin comprobar quién ha iniciado sesión.
- Actualizaciones y eliminaciones que no se limitan a las filas del miembro que inició sesión, de modo que un miembro podría cambiar los datos de otro.
- Consultas a la base de datos inseguras, HTML inseguro, texto ejecutado como código, sitios web que pueden llamar a tu app desde cualquier lugar, redirecciones abiertas, cookies de inicio de sesión débiles, valores aleatorios predecibles y cuerpos de solicitud usados sin validar.
- Paquetes con una vulnerabilidad publicada, según una lista que Craftkite mantiene al día.
Corregir con Craftkite
Selecciona los hallazgos que quieres corregir (o ninguno para corregir todos los pendientes) y haz clic en Corregir con Craftkite. Craftkite los convierte en una sola solicitud de cambio con el archivo, la línea y la corrección exactos, la planifica y muestra el presupuesto en créditos. Nada cambia hasta que lo apruebes, y la corrección cuesta lo mismo que cualquier otro cambio.
Si un hallazgo es intencionado (por ejemplo, un formulario público que cualquiera puede enviar), haz clic en Aceptar riesgo. Sigue en la lista como Riesgo aceptado y ya no cuenta; Restaurar lo devuelve.
Publicar
Cada publicación analiza la versión que se publica. Cuando encuentra un problema Crítico, Craftkite te pregunta primero: Revisar problemas abre la pestaña Seguridad, Publicar de todos modos continúa y esa decisión queda registrada. Las claves escritas en el código siempre detienen una publicación; muévelas a Secretos (consulta Secretos e integraciones).
El análisis encuentra errores comunes, no todas las debilidades posibles. En apps que manejan pagos o datos sensibles, revisa también con cuidado las reglas de acceso.