API-Schlüssel, Limits und CORS
Gib Partnern und Apps eigene Schlüssel, leg Ratenlimits und erlaubte Ursprünge fest und sieh Nutzung und Credits pro Tag.
Aktualisiert am 25. Oktober 2026
Eine veröffentlichte API steht hinter dem Craftkite-Gateway. Es prüft Schlüssel und Berechtigungen des Aufrufers, wendet Limits und CORS an und gibt die Anfrage erst dann mit einer signierten Identität an deine API weiter.
Konsumenten und Schlüssel
Öffne im Tab API den Bereich Konsumenten, füge einen Konsumenten hinzu (Partner, App, Kunde) und leg Anfragen pro Sekunde und Anfragen pro Tag fest. Erstelle einen Testschlüssel oder Live-Schlüssel: Er wird einmal angezeigt – kopiere ihn dann; Craftkite speichert nur einen Fingerabdruck. Aufrufer senden ihn als Authorization: Bearer ak_live_… oder X-API-Key. Widerrufen stoppt einen Schlüssel sofort.
CORS und die API-Referenz
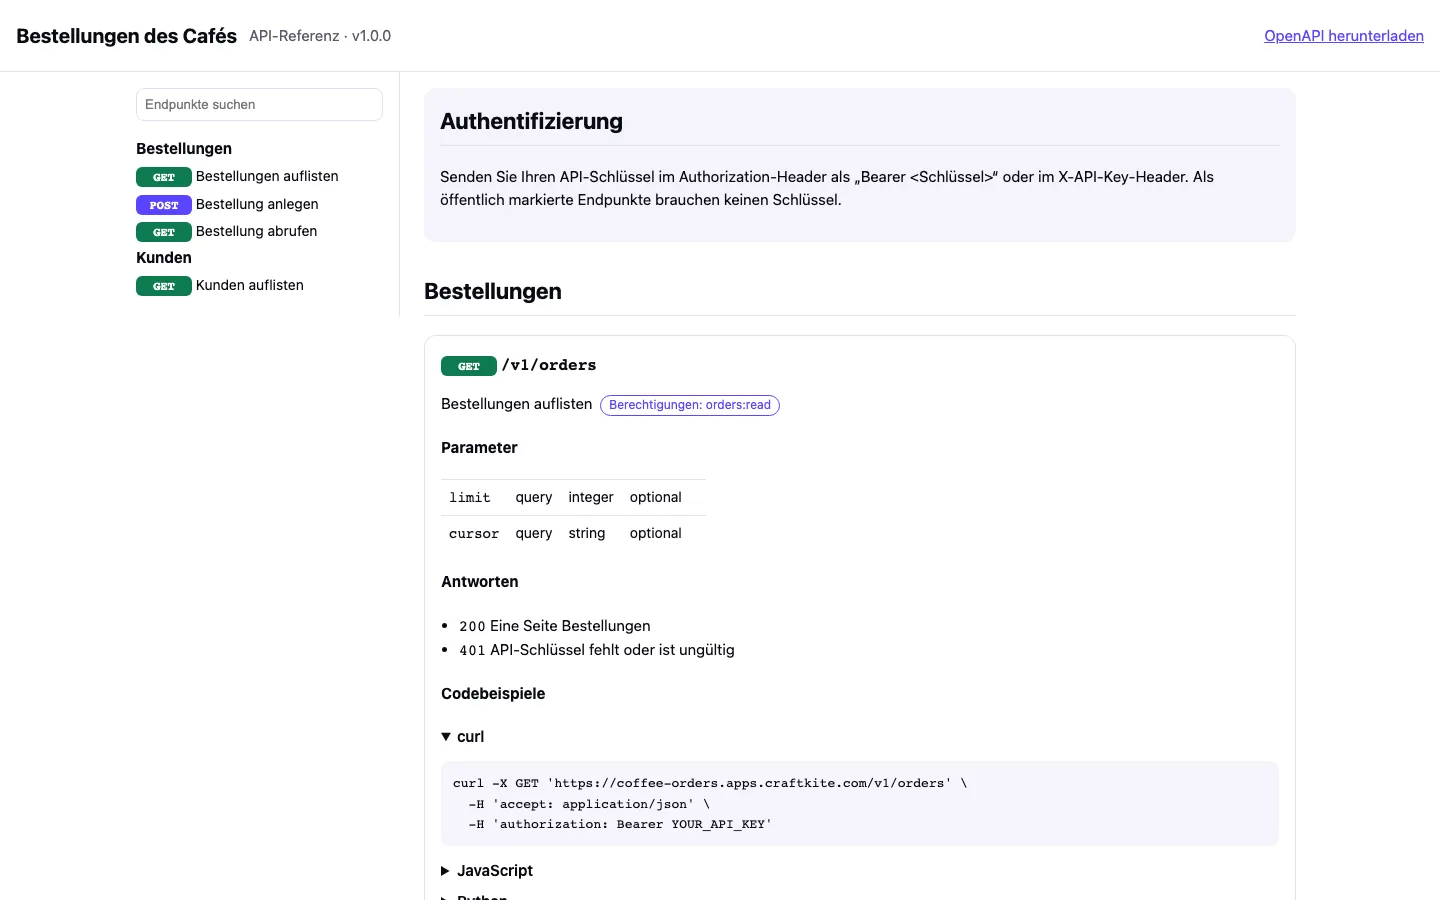
Unter Einstellungen listest du die erlaubten Ursprünge der Websites, deren Browser die API aufrufen dürfen; * lässt sich nicht mit Cookies kombinieren. Wähle, ob die Referenz unter /docs für alle offen, nur mit Schlüssel oder aus ist.
Nutzung, Credits und neue Versionen
Nutzung zeigt Anfragen, Serverfehler und Antwortzeiten pro Tag und Konsument. Anfragen über das Gateway kosten einen Credit pro der in der Credit-Tabelle genannten Anzahl und werden einmal täglich gebucht. Vor einer Veröffentlichung vergleicht Craftkite die neue Version mit der Live-Version: Änderungen, die bestehende Konsumenten brechen (ein entfernter Endpunkt oder ein entferntes Feld, ein neues Pflichtfeld), brauchen deine Bestätigung, und ein /v2-Pfad wird vorgeschlagen.