Sicherheitsscan deiner App
Prüfe den Code deiner App kostenlos auf häufige Sicherheitsfehler, verstehe jeden Befund und lass Craftkite ihn als normale Änderung beheben.
Aktualisiert am 22. Oktober 2026
Jede App, die Craftkite baut, kann auf die Sicherheitsfehler gescannt werden, die echten Apps am häufigsten schaden. Der Scan liest den Code der aktuellen Version; er führt deine App nie aus, ändert nichts und kostet nichts.
App scannen
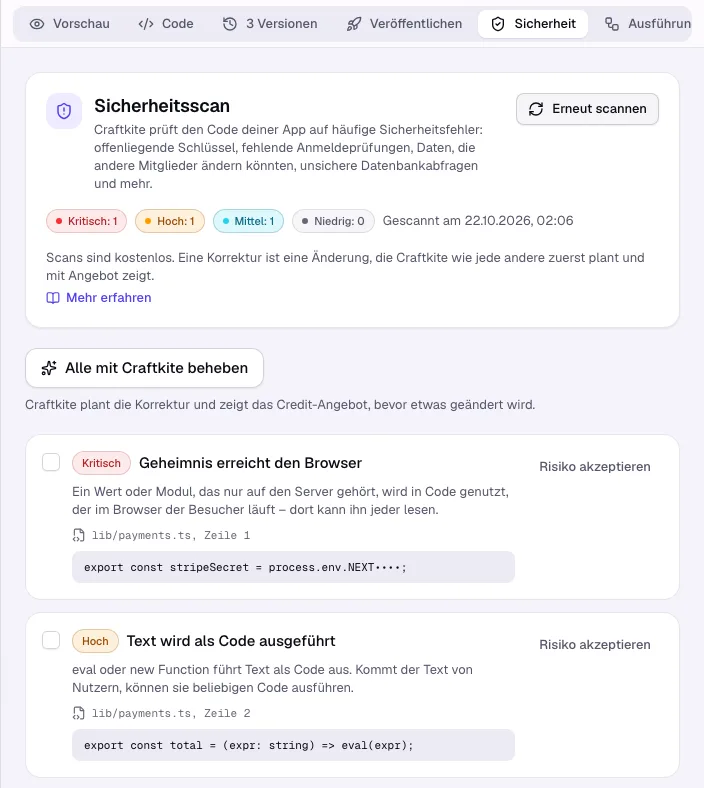
- Öffne dein Projekt und den Tab Sicherheit.
- Klicke auf Jetzt scannen (oder Erneut scannen). Das Ergebnis erscheint nach einem Moment, nach Schweregrad gruppiert: Kritisch, Hoch, Mittel und Niedrig.
- Jeder Befund erklärt in einfachen Worten, was falsch ist, und zeigt Datei, Zeile und die Codezeile selbst. Schlüssel im Code werden maskiert.
Die App hat sich nach diesem Scan geändert heißt, dass es eine neuere Version gibt: Scanne erneut, um sie zu prüfen.
Wonach der Scan sucht
- Echte Schlüssel, Passwörter und Tokens im Code sowie Geheimnisse, die den Browser erreichen.
- Routen und Server-Aktionen, die Daten ändern, ohne zu prüfen, wer angemeldet ist.
- Aktualisieren und Löschen, das nicht auf die eigenen Zeilen des angemeldeten Mitglieds beschränkt ist, sodass ein Mitglied die Daten eines anderen ändern könnte.
- Unsichere Datenbankabfragen, unsicheres HTML, als Code ausgeführter Text, Websites, die deine App von überall aufrufen dürfen, offene Weiterleitungen, schwache Anmelde-Cookies, vorhersagbare Zufallswerte und ungeprüft verwendete Anfrageinhalte.
- Pakete mit einer veröffentlichten Schwachstelle, nach einer Liste, die Craftkite aktuell hält.
Mit Craftkite beheben
Wähle die Befunde aus, die behoben werden sollen – oder keinen, um alle offenen zu beheben –, und klicke auf Mit Craftkite beheben. Craftkite macht daraus eine Änderungsanfrage mit genauer Datei, Zeile und Korrektur, plant sie und zeigt das Credit-Angebot. Nichts ändert sich, bevor du zustimmst, und die Korrektur kostet so viel wie jede andere Änderung.
Ist ein Befund gewollt (etwa ein öffentliches Formular, das jeder senden darf), klicke auf Risiko akzeptieren. Er bleibt als Akzeptiertes Risiko in der Liste und zählt nicht mehr; Wiederherstellen nimmt das zurück.
Veröffentlichen
Jede Veröffentlichung scannt die Version, die live geht. Findet sie ein kritisches Problem, fragt Craftkite zuerst: Probleme ansehen öffnet den Tab Sicherheit, Trotzdem veröffentlichen macht weiter, und diese Entscheidung wird protokolliert. Schlüssel im Code stoppen eine Veröffentlichung immer; verschiebe sie in die Secrets (siehe Secrets und Integrationen).
Der Scan findet häufige Fehler, nicht jede mögliche Schwachstelle. Prüfe bei Apps mit Zahlungen oder sensiblen Daten die Zugriffsregeln zusätzlich sorgfältig.