Claves de API, la API de Craftkite y MCP
Crea, cambia y publica apps desde tus propios scripts, herramientas y asistentes de IA con una clave de API, mediante la API REST o el servidor MCP.
Actualizado el 22 de octubre de 2026
La API de Craftkite permite que tu propio código haga lo que haces en el estudio: crear apps a partir de una descripción, enviar mensajes, aprobar planes, seguir la compilación, abrir la vista previa, publicar, exportar el código, buscar problemas de seguridad y crear documentos. El servidor MCP ofrece las mismas acciones como herramientas, así que un asistente de IA compatible con MCP puede usar Craftkite por ti.
Crea una clave
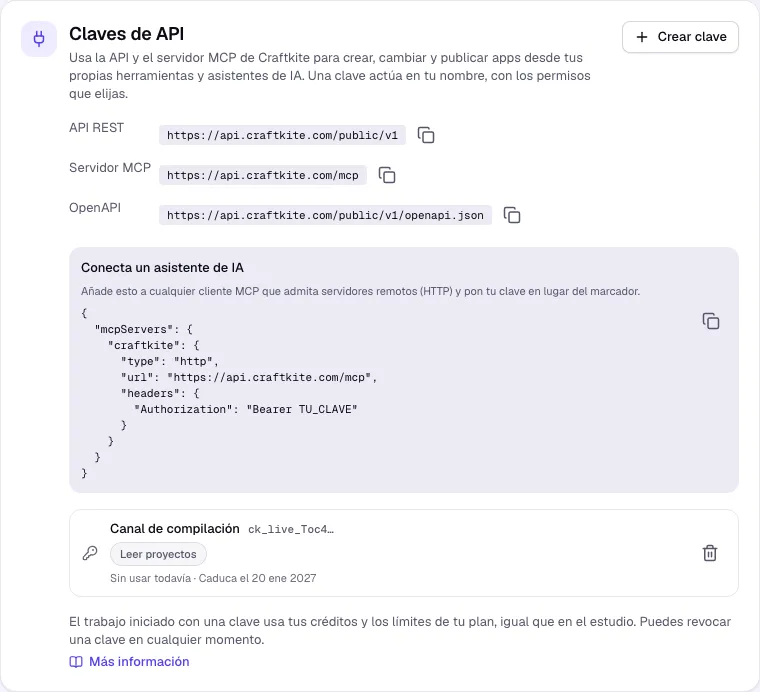
- Abre Cuenta y ve a API y MCP.
- Haz clic en Crear clave, ponle un Nombre (por ejemplo, “canal de compilación”) y elige sus Permisos:
- Leer proyectos: listar proyectos, tareas, vistas previas, publicaciones y análisis de seguridad.
- Crear y cambiar: crear apps, enviar mensajes y aprobar planes (usa créditos).
- Publicar, Exportar código y Documentos.
- Elige cuándo Caduca y, si eres propietario o administrador de un espacio de trabajo de equipo, si es Para tus proyectos personales o los del espacio.
- Copia la clave. Solo se muestra una vez; Craftkite guarda solo una huella de ella.
Revoca una clave cuando quieras con el icono de la papelera: las herramientas que la usan dejan de funcionar al momento. Las claves de API vienen con los planes de pago.
Usa la API REST
Envía la clave en la cabecera Authorization como token Bearer. La dirección de la API REST y la descripción OpenAPI aparecen en API y MCP. Un flujo típico:
POST /projectscon unpromptcrea la app; la respuesta incluye su primera tarea.GET /tasks/{id}(o los eventos en vivo en/tasks/{id}/events) hasta que el estado seaawaiting_approval; la tarea muestra el plan y su presupuesto en créditos.POST /tasks/{id}/approvela construye.POST /projects/{id}/previewdevuelve la dirección de la vista previa.POST /projects/{id}/deploymentsla publica. Si el análisis de seguridad encuentra un problema crítico, la respuesta essecurity-critical; vuelve a publicar conconfirmSecurity: truepara continuar.
Conecta un asistente de IA (MCP)
Añade la dirección del Servidor MCP a cualquier cliente MCP que admita servidores remotos (HTTP) y envía tu clave como token Bearer. El asistente ve herramientas como create_project, send_message, wait_for_task, approve_plan, get_preview_url y publish_project, limitadas a los permisos de tu clave.
Créditos y límites
Todo lo que inicia una clave usa tus créditos y los límites de tu plan, igual que en el estudio: cada compilación muestra primero su presupuesto y nunca cuesta más que el presupuesto que apruebas. Leer, las vistas previas, los análisis de seguridad y las exportaciones son gratis. Las claves tienen sus propios límites de solicitudes; si envías demasiadas, la respuesta indica cuántos segundos esperar.