Clés d’API, limites et CORS
Donnez aux partenaires et aux apps leurs propres clés, réglez limites de débit et origines autorisées, et suivez l’utilisation et les crédits par jour.
Mis à jour le 25 octobre 2026
Une API publiée se trouve derrière la passerelle Craftkite. Elle vérifie la clé et les portées de l’appelant, applique limites et CORS, et ne transmet la requête à votre API qu’ensuite, avec une identité signée.
Consommateurs et clés
Dans l’onglet API, ouvrez Consommateurs, ajoutez un consommateur (un partenaire, une app, un client) et réglez ses requêtes par seconde et requêtes par jour. Créez une clé de test ou une clé de production : elle n’est affichée qu’une fois — copiez-la à ce moment ; Craftkite ne garde qu’une empreinte. Les appelants l’envoient via Authorization: Bearer ak_live_… ou X-API-Key. Révoquer arrête une clé immédiatement.
CORS et référence de l’API
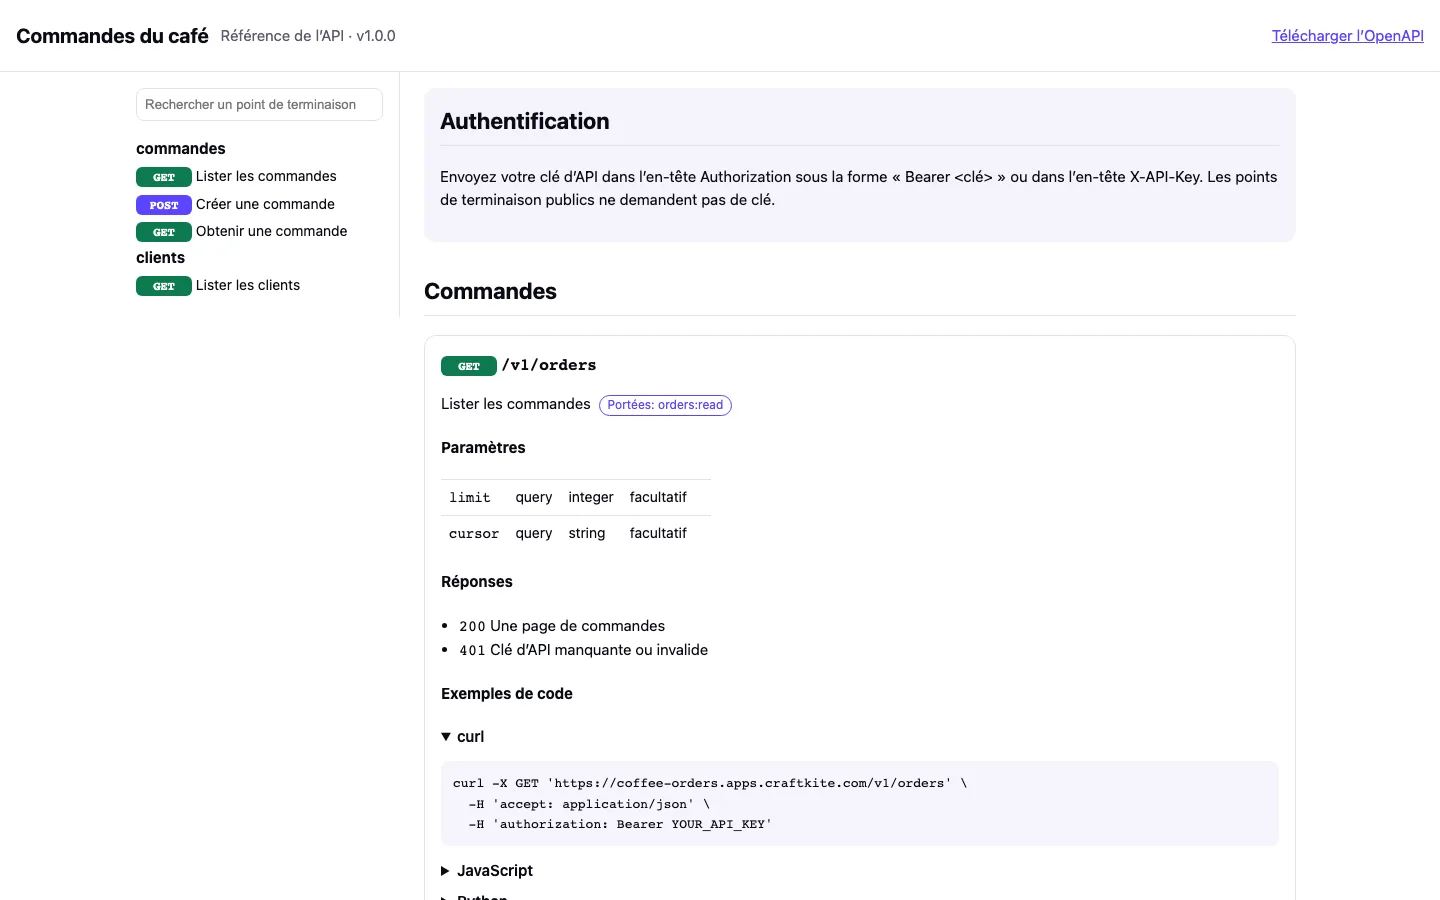
Dans Réglages, listez les origines autorisées des sites dont les navigateurs peuvent appeler l’API ; * ne peut pas être combiné avec les cookies. Choisissez si la référence sur /docs est ouverte à tous, réservée aux détenteurs de clé ou désactivée.
Utilisation, crédits et nouvelles versions
Utilisation affiche requêtes, erreurs serveur et temps de réponse par jour et par consommateur. Les requêtes via la passerelle coûtent un crédit pour le nombre de requêtes indiqué dans la table des crédits, comptabilisé une fois par jour. Avant une publication, Craftkite compare la nouvelle version à celle en ligne : les changements qui cassent les consommateurs existants (un point de terminaison ou un champ supprimé, un nouveau champ obligatoire) demandent votre confirmation, et un chemin /v2 est proposé.