アプリのセキュリティスキャン
アプリのコードによくあるセキュリティ上の誤りがないか無料で確認し、検出結果を理解して、通常の変更として Craftkite に修正させます。
更新日:2026年10月22日
Craftkite が作成したアプリは、実際のアプリで特に被害の多いセキュリティ上の誤りがないかスキャンできます。スキャンは現在のバージョンのコードを読むだけで、アプリを実行したり変更したりすることはなく、費用もかかりません。
アプリをスキャンする
- プロジェクトを開き、セキュリティタブを選びます。
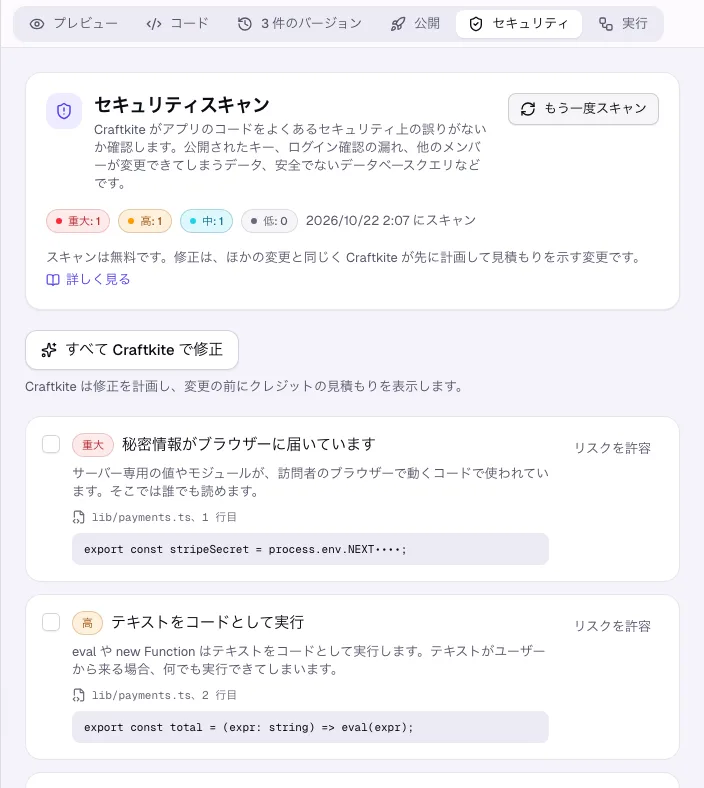
- 今すぐスキャン(またはもう一度スキャン)をクリックします。結果はすぐに重要度別に表示されます: 重大、高、中、低。
- 各検出結果には、何が問題かをわかりやすく説明した文と、ファイル、行、コードの行そのものが表示されます。コード内のキーは伏せ字になります。
このスキャンの後にアプリが変更されましたと表示された場合は、より新しいバージョンがあります。確認するにはもう一度スキャンしてください。
スキャンで確認する内容
- コードに書かれた本番キー、パスワード、トークン、およびブラウザーに届いてしまう秘密情報。
- ログイン中のユーザーを確認せずにデータを変更するルートやサーバーアクション。
- ログイン中のメンバー自身の行に限定されていない更新や削除(他のメンバーのデータを変更できてしまうもの)。
- 安全でないデータベースクエリ、安全でない HTML、コードとして実行されるテキスト、どこからでもアプリを呼び出せるサイト、オープンリダイレクト、弱いログイン用 Cookie、予測できる乱数、検証なしで使われるリクエスト本文。
- Craftkite が最新に保つリストに基づく、脆弱性が公表されているパッケージ。
Craftkite で修正
修正したい検出結果を選び(何も選ばなければ未対応のものすべて)、すべて Craftkite で修正または選択した問題の修正ボタンをクリックします。Craftkite はそれらをファイル、行、修正内容を明記した 1 つの変更依頼にまとめ、計画を立ててクレジットの見積もりを表示します。承認するまで何も変更されず、修正の費用は他の変更と同じです。
意図的なもの(誰でも送信できる公開フォームなど)であれば、リスクを許容をクリックします。許容済みのリスクとして一覧に残り、件数には含まれなくなります。元に戻すで取り消せます。
公開
公開のたびに、公開されるバージョンがスキャンされます。重大な問題が見つかると、Craftkite はまず確認します。問題を確認でセキュリティタブが開き、このまま公開で続行し、その判断は記録されます。コードに書かれたキーがあると公開は常に止まります。キーはシークレットに移してください(シークレットと連携を参照)。
スキャンが見つけるのはよくある誤りであり、考えられるすべての弱点ではありません。支払いや機密データを扱うアプリでは、アクセスのルールも慎重に確認してください。